
IT priežiūra
& Aptarnavimas
Stebime, prižiūrime ir taisome jūsų IT 24/7/365, kad jūsų komanda galėtų plėtoti verslą. Paslauga teikiama pagal sutartyje apibrėžtą SLA.
Trys operacinės sritys
Vienas IT operacijų partneris, trys aiškios atsakomybės sritys
24/7 IT operacijas skirstome į tris sritis, kad visada būtų aišku, kas atsako už saugumą, infrastruktūrą ir taikomųjų programų patikimumą.
- SOC
Saugumas
Stebime saugumo įvykius (SIEM/XDR), vertiname grėsmes, reaguojame į incidentus ir saugumo pataisomis šaliname žinomus pažeidžiamumus.
Susijusios paslaugos
- NOC
Tinklo ir debesijos infrastruktūra
24/7/365 stebime tinklus, serverius ir debesijos paslaugas, šaliname incidentus pagal SLA ir perduodame juos atsakingam inžinieriui.
Susijusios paslaugos
- SRE
Taikomųjų programų patikimumas
Matuojame paslaugų pasiekiamumą pagal SLO, valdome klaidų biudžetus, testuojame atkūrimą ir analizuojame pagrindines priežastis, kad verslui kritinės taikomosios programos išliktų pasiekiamos.
Susijusios paslaugos
Mūsų operaciniai procesai remiasi NATO disciplinos ir metodikos principais bei yra pritaikyti verslui kritinių IT aplinkų reikalavimams.
Mūsų atsakomybė
Prisiimame atsakomybę už jūsų kasdienį IT
IT priežiūra nėra vien taisymas, kai kas nors sugenda. Nuolat stebime, analizuojame ir tobuliname jūsų sistemas, kad jos veiktų stabiliai ir saugiai. Mūsų NOC ir SOC šį ciklą kartoja kasdien, visą parą, prisiimdami sutartyje numatytą atsakomybę:
- 01
Pastebime
Stebime jūsų sistemas 24/7 ir pastebime problemas anksčiau nei jūsų klientai.
- 02
Suprantame
Atfiltruojame triukšmą ir randame priežastį bei poveikį verslui.
- 03
Veikiame
Šaliname incidentus per SLA nustatytą laiką, taip pat naktimis ir savaitgaliais.
- 04
Tobuliname
Kiekvieną incidentą paverčiame patobulinimu, kad jis nepasikartotų.
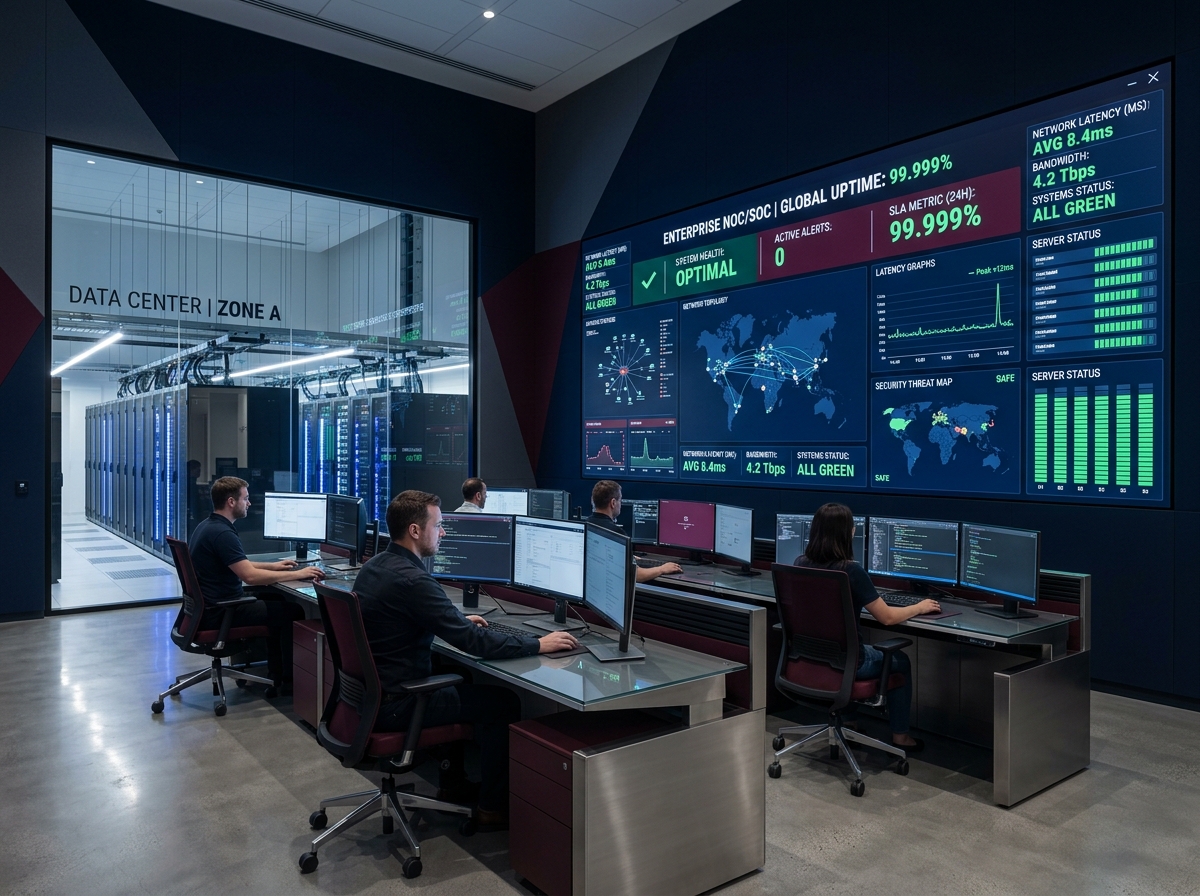
Kaip pastebime
Apie problemą sužinote iš mūsų, o ne iš savo klientų. Mūsų NOC ir SOC visą parą stebi jūsų sistemas ir pastebi nukrypimus, kol jie dar netapo incidentu.
- 24/7/365 sistemų, tinklo ir paslaugų stebėsena
- Saugumo įvykių stebėsena (SIEM/XDR)
- Paslaugų pasiekiamumo matavimas pagal SLO ir SLA
- Mėnesio ataskaitos su telemetrijos duomenimis ir SLA vykdymo rodikliais
Kaip suprantame
Ne kiekvienas įspėjimas yra incidentas. Mūsų inžinieriai atfiltruoja triukšmą, randa priežastį ir įvertina poveikį verslui.
- Įspėjimų koreliacija ir triukšmo filtravimas
- Incidentų prioritetų nustatymas pagal poveikį verslui
- Priežasčių analizė, o ne tik simptomų šalinimas
- Saugumo grėsmių vertinimas SOC
Kaip veikiame
Kai kas nors nutinka, veikiame per SLA nustatytą laiką, o ne laukiame darbo dienos pradžios.
- P1 reakcija per 15 minučių Mission Critical lygiu
- Dedikuota skubios inžinerinės pagalbos linija
- Saugumo pataisų diegimas ir pažeidžiamumų šalinimas
- Duomenų atkūrimas per sutartus RTO ir RPO terminus
Kaip tobuliname
Kiekvienas incidentas yra pamoka. Analizuojame priežastis ir diegiame pakeitimus, kad jis nepasikartotų.
- Pagrindinių priežasčių analizė (RCA) per 24 valandas
- Klaidų biudžetai ir SLO valdymas
- Reguliarūs kibernetinės higienos ir atitikties auditai
- Mėnesio paslaugos tobulinimo planas
Patirtis praktikoje
Sutartiniai SLA lygiai & reagavimo parametrai
Standard Business
8/5- Reakcija: < 2 val. (P1)
- Darbo dienomis: 08:00 - 18:00
- Reguliarūs sistemų auditai
Enterprise 24/7
24/7- Reakcija: < 30 min. (P1)
- 24/7/365 NOC stebėsena
- Dedikuota telefono linija
Mission Critical
AUKŠČIAUSIAS LYGIS- Reakcija: < 15 min. (P1)
- Dvigubas NOC & SOC trimis pamainomis
- Paslaugų kreditai pagal sutarties sąlygas
Iš mūsų projektų patirties
Dažniausiai užduodami klausimai
Kaip greitai reaguojate į incidentą?
Mission Critical lygiu P1 incidentams per 15 minučių, 24/7/365.
Ką apima SLA?
Reakcijos laikus, stebėseną, incidentų šalinimą ir reguliarias ataskaitas. Lygį pasirenkate pagal sistemos kritiškumą.
Ar prižiūrite ir kitų tiekėjų sistemas?
Taip. Perėmimą pradedame nuo audito ir dokumentacijos sutvarkymo.
Kaip matysime paslaugos kokybę?
Mėnesio ataskaitose su telemetrijos duomenimis ir SLA vykdymo rodikliais.