
IT-hooldus
& Teenindus
Jälgime, hooldame ja parandame teie IT-d 24/7/365, et teie meeskond saaks keskenduda äri arendamisele. Teenus osutatakse lepingulise SLA alusel.
Kolm operatiivset valdkonda
Üks IT-operatsioonide partner, kolm selget vastutusala
Jagame 24/7 IT-operatsioonid kolmeks valdkonnaks, et alati oleks selge, kes vastutab turvalisuse, infrastruktuuri ja rakenduste töökindluse eest.
- SOC
Turvalisus
Jälgime turvasündmusi (SIEM/XDR), hindame ohte, reageerime intsidentidele ja kõrvaldame turvapaikadega teadaolevad haavatavused.
Seotud teenused
- NOC
Võrgu- ja pilveinfrastruktuur
Jälgime võrke, servereid ja pilveteenuseid 24/7/365, lahendame intsidendid SLA piires ja eskaleerime need vastutavale insenerile.
Seotud teenused
- SRE
Rakenduste töökindlus
Mõõdame teenuste käideldavust SLO-de suhtes, haldame veaeelarveid, testime taastamist ja analüüsime algpõhjuseid, et ärikriitilised rakendused püsiksid kättesaadavad.
Seotud teenused
Meie operatsiooniprotsessid on inspireeritud NATO distsipliinist ja metoodikast ning kohandatud ärikriitiliste IT-keskkondade nõuetele.
Meie vastutus
Võtame vastutuse teie igapäevase IT eest
IT-hooldus ei ole ainult parandamine siis, kui midagi katki läheb. Jälgime, analüüsime ja parendame teie süsteeme pidevalt, et need töötaksid stabiilselt ja turvaliselt. Meie NOC ja SOC läbivad selle tsükli iga päev, ööpäev läbi, lepingulise vastutusega:
- 01
Näeme
Jälgime teie süsteeme 24/7 ja märkame probleeme enne teie kliente.
- 02
Mõistame
Filtreerime müra välja ning leiame põhjuse ja mõju ärile.
- 03
Tegutseme
Lahendame intsidendid SLA aja jooksul, ka öösiti ja nädalavahetustel.
- 04
Parendame
Muudame iga intsidendi parenduseks, et see ei korduks.
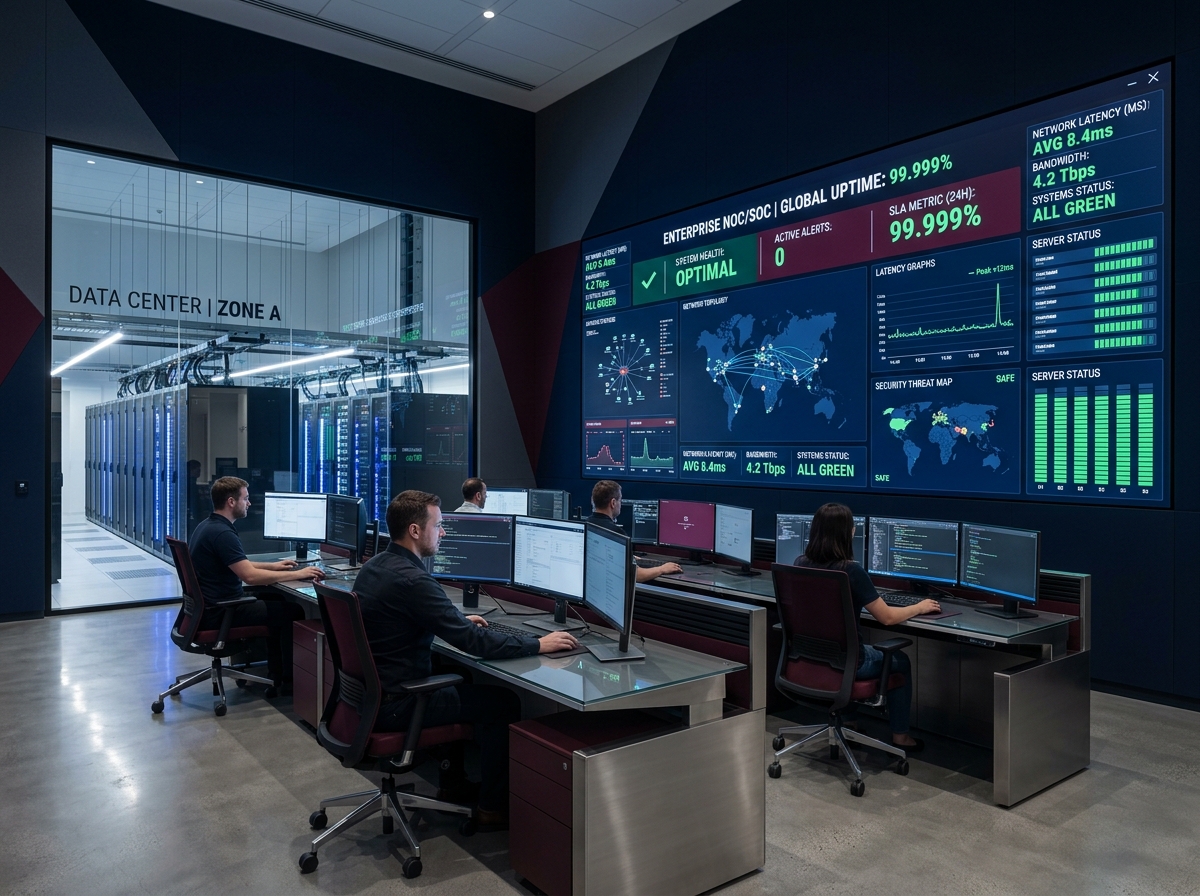
Kuidas me näeme
Probleemist kuulete meilt, mitte oma klientidelt. Meie NOC ja SOC jälgivad teie süsteeme ööpäev läbi ja märkavad kõrvalekaldeid enne, kui neist saab intsident.
- Süsteemide, võrgu ja teenuste 24/7/365 seire
- Turvasündmuste seire (SIEM/XDR)
- Teenuste käideldavuse mõõtmine SLO-de ja SLA-de suhtes
- Igakuised aruanded telemeetriaandmete ja SLA täitmisega
Kuidas me mõistame
Iga hoiatus ei ole intsident. Meie insenerid filtreerivad müra välja, leiavad põhjuse ja mõistavad mõju ärile.
- Hoiatuste korrelatsioon ja müra filtreerimine
- Intsidentide prioritiseerimine ärimõju järgi
- Algpõhjuste analüüs, mitte ainult sümptomite leevendamine
- Turvaohtude hindamine SOC-is
Kuidas me tegutseme
Kui midagi juhtub, tegutseme SLA aja jooksul, mitte ei oota tööpäeva algust.
- P1 reageerimine kuni 15 minuti jooksul Mission Critical tasemel
- Pühendatud inseneride hädaabiliin
- Turvapaikade paigaldamine ja haavatavuste kõrvaldamine
- Andmete taastamine kokkulepitud RTO ja RPO piires
Kuidas me parendame
Iga intsident on õppetund. Analüüsime algpõhjuseid ja teeme muudatusi, et see ei korduks.
- Algpõhjuste analüüs (RCA) 24 tunni jooksul
- Veaeelarved ja SLO-de haldus
- Regulaarsed küberhügieeni ja vastavuse auditid
- Igakuine teenuse parendamise plaan
Kogemus praktikas
Lepingulised SLA tasemed & reageerimisparameetrid
Standard Business
8/5- Reageerimine: < 2 tundi (P1)
- Tööpäevadel: 08:00 - 18:00
- Regulaarsed süsteemiauditid
Enterprise 24/7
24/7- Reageerimine: < 30 minutit (P1)
- 24/7/365 NOC-seire
- Pühendatud telefoniliin
Mission Critical
KÕRGEIM TASE- Reageerimine: < 15 minutit (P1)
- Dubleeritud NOC & SOC 3 vahetuses
- Teenusekrediidid vastavalt lepingutingimustele
Meie projektikogemusest
Korduma kippuvad küsimused
Kui kiiresti te intsidendile reageerite?
Mission Critical tasemel P1 intsidentidele kuni 15 minuti jooksul, 24/7/365.
Mida SLA sisaldab?
Reageerimisajad, seire, intsidentide lahendamine ja regulaarne aruandlus. Taseme valite vastavalt sellele, kui kriitiline süsteem on.
Kas hooldate ka teiste tarnijate süsteeme?
Jah. Ülevõtmist alustame auditist ja dokumentatsiooni korrastamisest.
Kuidas me teenuse kvaliteeti näeme?
Igakuistes aruannetes koos telemeetriaandmete ja SLA täitmisega.